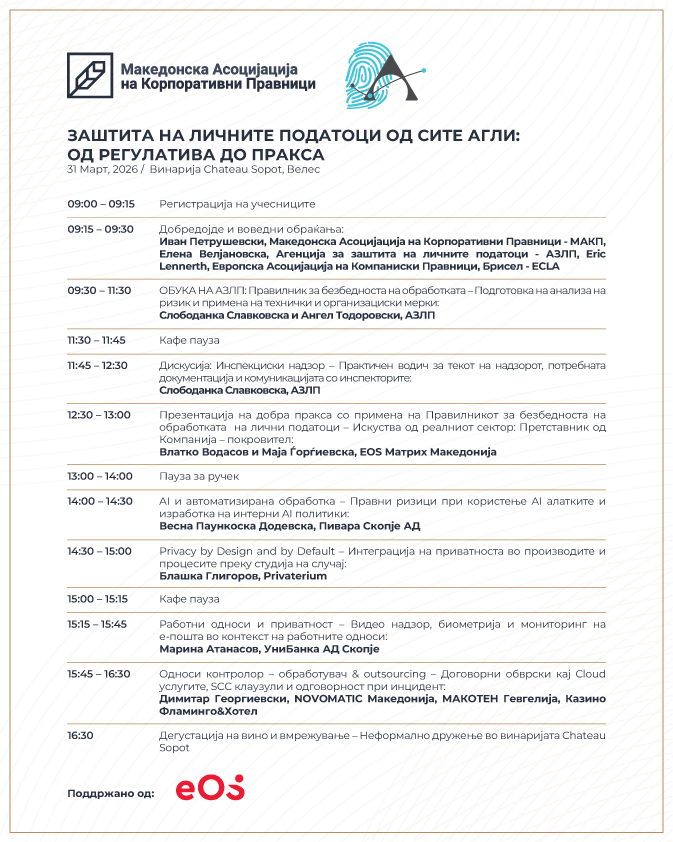
Еднодневен стручен настан, дизајниран како работилница која спојува формална обука и практични дискусии за современите предизвици во заштитата на личните податоци во корпоративниот сектор. Настанот има за цел на едно место да ги обедини законската регулатива и нејзината практична примена во деловните односи. Преку обука и дискусии водени од врвни експерти, програмата ќе ги обработи критичните аспекти на модерното работење, вклучувајќи го менаџирањето со ризици, инспекцискиот надзор и специфичните предизвици што ги носи вештачката интелигенција. Собирот ќе им овозможи на учесниците директно стекнување на применливо знаења за заштита на приватноста во работните односи и дигиталната сфера, поттикнувајќи сигурност при носењето деловни одлуки. Целодневната агенда ги комбинира формалните едукативни сесии со професионално вмрежување во неформален амбиент, заокружувајќи го искуството со дегустација на вино. Настанот е поддржан од EOS Matrix Македонија.
Настанот ќе се оддржи на 31 Март 2026, со почеток во 09:00. Како локација ја избравме винаријата Chateau Sopot во Велес.
За кого е наменет
- правници од компаниите
- менаџери
- офицери за заштита на личните податоци
- офицери за усогалсеност
- вработени во HR и IT оддели
- советници, адвокати
Што добиваат учесниците
- официјална сертификат од АЗЛП
- е-диплома за учество од МАКП
- материјали и конкретни одговори на сите прашања
- кафе паузи, оброк, вмрежување
Котизација
- 6200 ден. за регистрации до 19 март
- 7400 ден. за регистрации после 19 март
- 4800 ден. за членови на МАКП и за партнерски организации
Предавачи
Слободанка Славковска, раководител на сектор и главен супервизор со долгогодишно искуство на спроведување супервизија над законитоста на преземените активности при обработката на личните податоци која опфаќа истражување, проверка, давање насоки и превенција на контролорите и обработувачите низ целата територија на РСМ.
Ангел Тодоровски, над 15 години работно искуство во Агенцијата за. Учество при проектирање, инсталирање, одржување и развој на информатичкиот систем на Агенцијата и поставување на ИТ мрежа која обезбедува сигурносен систем, архивирање и помошни процедури, контрола на пристап и мониторинг на работата.Техничка
поддршка при изведување на супервизиите кај контролорите и обработувачите кои користат информатичка опрема при обработката на личните податоци.
Валентин Фетаџокоски е државен советник во Агенцијата за заштита на личните податоци со долгогодишно искуство во создавањето на нормативни политики и практики во процесот на хармонизација на законодавството на Република Северна Македонија со законодавството на Европската унија во областа на заштитата на личните
податоци.
Влатко Водасов е директор за правни работи и усогласеност во ЕОЅ Матрих Македонија. Со повеќе од 15 години искуство во областа на управување со побарувања, тој е експерт и во областите корпоративно управување и управување со усогласеност. Со значајно менаџерско искуство и работа на иновативни проекти, Влатко раководи со
процесите на правна наплата на обезбедени побарувања и ги предводи тимовите за корпоративно управување и усогласеност со локално законодавство, имплементираните стандарди како што се ИСО Стандардот ISO 27701, ISO 27001 и ISO 20000 и политиките на групациско ниво. Тој поседува сертификат за Офицер за заштита на лични податоци издаден од PECB (Professional Evaluation and Certification Board).
Маја Ѓорѓиевска е oфицер за усогласеност во ЕОЅ Матрих Македонија со фокус на заштита на личните податоци и примена на регулативата во деловното работење. Таа се занимава со управување со правни ризици и усогласување на организациските процеси со националната регулатива и меѓународните стандарди, вклучително и GDPR. Во својата работа е посветена на развој и имплементација на практични политики и процедури за заштита и одговорно управување со податоците.
Весна Паункоска Додевска е директор на Секторот за правни работи во Пивара Скопје АД, со повеќегодишно искуство како во јавниот, така и во приватниот сектор во областите: деловно и корпоративно право, договорно право, заштита на личните податоци и усогласеност на работењето (compliance).
Блашка Глигоров е основач на Privaterium, консултантска компанија посветена на приватноста, управувањето и безбедноста на личните податоци, како и сертифициран тренер од областа на заштитата на личните податоци.
Марина Атанасова е заменик директор на Дирекцијата за правни работи во УНИБанка и магистер по право со 20 години работно искуство како офицер за заштита на лични податоци, корпоративно управување, договорно право и усогласеност со регулативи.
Димитар Ѓеорѓиевски е Compliance Manager & Data Protection Officer во NOVOMATIC Group Companies во Република Северна Македонија, ја води усогласеноста на компаниите со локалните и меѓународните регулативи, со посебен фокус на заштита на лични податоци и управување со ризици. Одговорен за развој и имплементација на
политики, мониторинг на регулаторни обврски и градење култура на интегритет и транспарентност. Со долгогодишното искуство во јавен и приватен сектор, а во улога на менаџер за усогласеност со прописите, обезбедува стабилност, доверба и одржливо работење на NOVOMATIC компаниите на македонскиот пазар.
Теми од агендата
Обука за безбедност на обработката на личните податоци
- Предмет и примена на Правилникот
- Воспоставување и одржување на информацискиот систем
- Обврски за контролорите и обработувачите
- Подготовка на анализа на ризик
- Скала на влијание и веројатност
- Матрица на ризик и толкување
- Главни цели: доверливост, интегритет, достапност
- Типови закани
- Примери на технички и организациски мерки
- Кратко сценарио за процена на ризик
- Примери на закани и соодветни мерки
- Резиме на клучните поенти за улогата на компаниските правници
- Прашања и одговори
Подготовка за инспекција – практичен водич за компаниите
- Како изгледа надзор?
- Кои документи најчесто се бараат?
- Казни и корективни мерки
- Како да се комуницира со инспектор
Презентација на добра пракса со примена на Правилникот – Искуства од реалниот сектор ЕОЅ Матрих
“Од регулаторно барање до интегриран систем за управување со приватност: Практична имплементација на Правилникот за безбедност на обработка на лични податоци / преглед низ призма на GDPR и ISO 27701 (PIMS) / Целосна усогласеност со регулативата GDPR и ISO 27701 (PIMS)”
Употреба на AI алатки во компаниите – правни и безбедносни ризици
- Дали користење на ChatGPT/AI HR алатки значи трансфер на податоци?
- AI и profiling – кога постои автоматизирано донесување одлуки?
- Обврска за DPIA
- Интерни политики за користење AI од вработени
- Ризици од внесување доверливи податоци во јавни AI платформи
- Изработка на AI policy за компанија
Техничка и интегрирана заштита на личните податоци „Privacy by Design and by Default“
- Интеграција на приватноста во процеси и производи од самиот почеток
- Дизајнирање и имплементација на технички и организациски мерки
- Практична примена преку студија на случај
Заштита на лични податоци во работните односи – што смее, а што не смее работодавачот?
- Видео надзор како средство за „дисциплина“
- Системи со биометриски податоци (отпечаток од прст, face recognition)
- Мониторинг на службен e-mail и интернет
- Background checks
- Обработка на “здравствени податоци”
- Обврски според ЗРО vs. ЗЗЛП
Односи контролор – обработувач: договори, одговорност и ризици. Outsourcing, cloud и ИТ провајдери
- сметководствени сервиси
- HR софтвер
- cloud услуги
- Што мора да содржи договорот со обработувач?
- Cloud провајдери надвор од ЕУ
- SCC клаузули
- Реална одговорност при инцидент
Регистрација до 26 март на www.maclevents.mk. Бројот на учесници е ограничен!